Selasa, 31 Januari 2017

Mengenal Tentang OSI Layer

Tags
Assalamaualaikum Wr.Wb


 Pada kesempatan kali ini saya akan memposting tentang pengenalan OSI Layer.


A. Pengertian 

 Osi Layer adalah model konseptual yang mencirikan dan standarisasi fungsi komunikasi dari sistem atau komputasi tanpa memperhatikan struktur internal yang mendasari mereka dan teknologi. Tujuannya adalah interoperabilitas sistem komunikasi beragam dengan protokol standar.

B. Latar Belakang 

 Ini adalah bagian pembelajaran saya di tempat prakerin.

C. Maksud Dan Tujuan 

 Untuk mengenal tentang Osi Layer yang terdiri dari 7 lapisan.

D. Tahap Pengenalan 

  1. Physical Layer 
     
      Physical Layer mendefinisikan listrik spesifikasi dan fisik dari koneksi data. Ia mendefinisikan hubungan antara perangkat dan fisik media transmisi (misalnya, tembaga atau kabel serat optik , frekuensi radio). Ini termasuk tata letak pin , tegangan , garis impedansi , kabel spesifikasi , sinyal waktu dan karakteristik yang sama untuk perangkat yang terhubung dan frekuensi (5 GHz atau 2,4 GHz dll) untuk perangkat nirkabel. Hal ini bertanggung jawab untuk transmisi dan penerimaan data mentah tidak terstruktur dalam media fisik. Mungkin mendefinisikan mode transmisi sebagai simplex , half duplex , dan full duplex . Ini mendefinisikan topologi jaringan sebagai bus , jala , atau cincin menjadi beberapa yang paling umum.
Lapisan fisik SCSI paralel beroperasi di lapisan ini, seperti yang dilakukan lapisan fisik Ethernet dan jaringan area lokal lain, seperti token ring , FDDI , ITU-T G.hn , dan IEEE 802.11 (Wi-Fi), serta sebagai jaringan area pribadi seperti Bluetooth dan IEEE 802.15.4 .
  Physical Layer adalah lapisan peralatan jaringan tingkat rendah, seperti beberapa hub , kabel, dan repeater . Lapisan fisik tidak pernah peduli dengan protokol atau seperti barang layer yang lebih tinggi lainnya. Contoh hardware di lapisan ini adalah adapter jaringan, repeater, hub jaringan, modem, dan media converter serat.


 2. Data-Link Layer 

      
     Data link layer menyediakan transfer data node-to-node -a hubungan antara dua node terhubung langsung. Mendeteksi dan mungkin memperbaiki kesalahan yang mungkin terjadi pada lapisan fisik. Ini, antara lain, mendefinisikan protokol untuk membangun dan mengakhiri sambungan antara dua perangkat yang terhubung secara fisik. Hal ini juga mendefinisikan protokol untuk kontrol aliran antara mereka.
IEEE 802 membagi lapisan data link menjadi dua sub-lapisan: 
  • Media Access Control (MAC) Lapisan - bertanggung jawab untuk mengontrol bagaimana perangkat dalam mendapatkan akses jaringan untuk menengah dan izin untuk mengirimkan itu.
  • Logical Link Control (LLC) lapisan - bertanggung jawab untuk mengidentifikasi Jaringan lapisan protokol dan kemudian melingkupinya dan kontrol memeriksa kesalahan dan sinkronisasi frame.
MAC dan LLC lapisan IEEE 802 jaringan seperti 802.3 Ethernet , 802.11 Wi-Fi , dan 802.15.4 ZigBee , beroperasi pada lapisan data link.
  Protokol Point-to-Point (PPP) adalah sebuah protokol lapisan data link yang dapat beroperasi lebih dari beberapa lapisan fisik yang berbeda, seperti sinkron dan asynchronous garis serial.
The ITU-T G.hn standar, yang menyediakan area lokal kecepatan tinggi jaringan melalui kabel yang ada (saluran listrik, saluran telepon dan kabel koaksial), termasuk lengkap lapisan data link yang menyediakan koreksi kesalahan dan flow control dengan cara selektif -ulangi protokol sliding-window .

 3. Network Layer 

     Network Layer menyediakan sarana fungsional dan prosedural untuk mentransfer panjang variable data yang urutan dari satu node memiliki alamat dan yang memungkinkan node terhubung untuk mentransfer pesan ke node lain terhubung hanya dengan menyediakan konten dari pesan dan alamat tujuan node dan membiarkan jaringan menemukan cara untuk menyampaikan pesan ke node tujuan, jika pesan terlalu besar untuk ditransmisikan dar satu node ke yang lain pada data-link layer antara node, jaringan dapat mengimplementasikan pengiriman pesan dengan memisahkan pesan menjadi beberapa fragmen pada satu simpul, mengirim fragmen mandiri dan pemasangan kembali fragmen di node lain 

 4. Transport Layer 

     Transport Layer menyediakan sarana fungsional dan prosedural untuk mentransfer urutan data variabel-panjang dari sumber ke host tujuan melalui satu atau lebih jaringan, sambil mempertahankan kualitas fungsi layanan.
Contoh dari protokol transport-layer di tumpukan Internet standar Transmission Control Protocol (TCP), biasanya dibangun di atas Internet Protocol (IP).

 5. Session Layer 

     Session Layer mengontrol dialog (koneksi) antara komputer. Ini menetapkan, mengelola dan mengakhiri koneksi antara aplikasi lokal dan remote. Ini menyediakan untuk full-duplex , half-duplex , atau simplex operasi, dan menetapkan prosedur checkpointing, penundaan, penghentian, dan restart. Model OSI membuat lapisan ini bertanggung jawab untuk anggun dekat sesi, yang merupakan milik dari Transmission Control Protocol , dan juga untuk sesi checkpointing dan pemulihan, yang biasanya tidak digunakan dalam Internet Protocol Suite. Lapisan sesi umumnya dilaksanakan secara eksplisit dalam lingkungan aplikasi yang menggunakan prosedur panggilan jarak jauh .

 6. Presentation Layer

     Presentation Layer membentuk konteks antara entitas aplikasi-lapisan, di mana entitas lapisan aplikasi dapat menggunakan sintaks dan semantik yang berbeda jika layanan presentasi menyediakan pemetaan antara mereka. Jika pemetaan tersedia, unit layanan data presentasi diringkas menjadi unit data protokol sesi, dan diturunkan stack protokol.
Lapisan ini memberikan kemerdekaan dari representasi data (misalnya, enkripsi ) dengan menerjemahkan antara aplikasi dan jaringan format. Lapisan presentasi mengubah data ke dalam bentuk yang aplikasi menerima. Lapisan ini format dan data mengenkripsi yang akan dikirim melalui jaringan. Hal ini kadang-kadang disebut lapisan sintaks.
Struktur presentasi asli menggunakan Encoding Aturan Dasar dari Abstract Syntax Notation One (ASN.1), dengan kemampuan seperti mengkonversi EBCDIC teks -coded berkas ke ASCII berkas -coded, atau serialisasi dari objek dan lain struktur data dari dan ke XML .

 7. Appliacation Layer 

        Application Layer adalah lapisan OSI yang paling dekat dengan pengguna akhir, yang berarti kedua lapisan aplikasi OSI dan pengguna berinteraksi langsung dengan aplikasi perangkat lunak. Lapisan ini berinteraksi dengan aplikasi perangkat lunak yang mengimplementasikan komponen berkomunikasi. program aplikasi seperti berada di luar lingkup model OSI. fungsi aplikasi-lapisan biasanya termasuk mengidentifikasi mitra komunikasi, menentukan ketersediaan sumber daya, dan sinkronisasi komunikasi. Ketika mengidentifikasi mitra komunikasi, lapisan aplikasi menentukan identitas dan ketersediaan mitra komunikasi untuk sebuah aplikasi dengan data untuk mengirimkan. Ketika menentukan ketersediaan sumber daya, lapisan aplikasi harus memutuskan apakah sumber daya jaringan yang cukup untuk komunikasi yang diminta tersedia.

E. Kesimpulan

     Jadi OSI Layer adalah model konseptual yang mencirikan dan standarisasi fungsi komunikasi dari sistem atau komputas.

F. Referensi 

    https://en.wikipedia.org/wiki/OSI_model 

 Sekian Dan Terimakasih

Wassalamualaikum Wr.Wb 


Senin, 30 Januari 2017

Cara Installasi Dan Konfigurasi Samba Di Debian 8 Jessie

Assalamualaikum Wr.Wb 


  Pada kesempatan kali ini saya akan memposting tentang How To Install Samba In Debian 8 Server

A. Pengertian 

  Samba adalah program yang berisifat open source yang menyediakan layanan berbagi berkas ( file services ) dan berbagi alat pencetak ( print service ), resolusi nama NetBIOS dan pengumuman layanan. Sebagai sebuah aplikasi file server, samba mengizinkan berkas, alat pencetak, dan beberapa sumber daya lainnya agar dapat digunakan oleh banyak pengguna dalam keluarga sistem operasi UNIX, dn mengizinkan interoerabilitas dengan sistem operasi windows. samba dibuat berdasarkan protokol server message block (SMB), oleh Andrew Tridgell.

B. Latar Belakang

   Ini adalah bagian dari kegiatan saya selama prakerin dan sebagai tugas jurnal harian.

C. Maksud Dan Tujuan 

   Tujuan saya adalah belajar untuk mengkonfigurasi debian 8 server 

D. Alat Dan Bahan 

   - Jaringan Komputer
   - PC Server
   - Laptop Client

E.Tahap Pelaksanaan

 1. Pertama remote Server kita melalui terminal laptop kita kemudian masuk sebagai super user dan ketikan perintah berikut ini " apt-get install samba " 


 2. Lalu jika sudah terinstall kita lanjut untuk mengkonfigurasi samba dengan perintah " nano /etc/samba/smb.conf " 


 3. pada bagian terbawah isikan beberapa baris berikut : 

[dimasoki.net]
path = /home/dimasoki
browseable = yes
writeable = yes
guest ok = no
public = no
read only = no
security = user 

jika sudah menekan ctrl+x tekan y > enter 


 4.  Setelah tersimpan bila ingin memasukan user untuk pengguna samba jika menggunakan user dengan perintah " smbpasswd -a dimasoki " 


 5. kemudian restart samba dengan perintah " service smbd restart " untuk debian 8 


  6. Selesai 

F. Kesimpulan 

   Saya berhasil menginstall dan mengkonfigurasi samba di server saya 

Sekian Dan Terimakasih 

Wassalamualaikum Wr.Wb

Jumat, 27 Januari 2017

Cara Installasi Dan Konfigurasi Telnet Di Debian 8 Jessie

Assalamualaikum Wr.Wb


 Pada kesempatan kali ini saya akan memposting tentang installasi Telnet pada debian server.

A. Pengertian

  Telnet merupakan sebuah protokol jaringn yang digunakan di internet dan juga jaringan komputer lokal. Gunanya adalah untuk menghubungkan antara komputer linux yang satu dengan komputer Linux lainnya.

B. Latar Belakang

   Ini adalah bagian dari kegiatan saya di prakerin dan sebagai jurnal harian.

C. Maksud Dan Tujuan 

   Supaya bisa menjadi bermanfaat bagi saya dan bagi pembaca.

D. Alat Dan Bahan

   - Jaringan
   - PC Server
   - Laptop 

E. Tahap Pelaksanaan

  1. kita masuk terminal dan isikan alamat SSH kita untuk meremot server 


2. lalu kita masuk sebagai super user dan isikan perintah " apt-get install telnet " 


3. Tunggu hingga proses selesai dan jika anda di minta pilih [ Y/n ] tekan saja enter karena leih menjurus ke Yes lalu bila ada pilihan [ y/N ] tetap pilih y untuk melanjutkan installasi 


4. Lalu jika sudah selesai, untuk mencobannya ketikan perintah " telnet (IP kita) " > enter buka dan tutup kurung tak di perlukan di perintah terserbut 


5. Selesai 

F. Kesimpulan 
  
    Jadi telnet memudahkan proses komunikasi yang dapat menghubungkan antara PC Client Dan PC server. 

G. Referensi 

    Ebook BLC Telkom Klaten 

Sekian Dan Terimakasih 

Wassalamualaikum Wr.Wb

Kamis, 26 Januari 2017

Cara Installasi Dan Konfigurasi NTP Di Debian 8 Jessie

Assalamualaikum Wr.Wb


 Pada kesempatan kali ini saya akan mempsoting tentang how to install NTP server

A. Pengertian 

  NTP adalah singkatan dari Network Time Protocol, Sebuah protocol untuk mensinkron-kan sistem waktu pada komputerterhadap sumber yang akurat, melalui jaringan intranet atau internet. sedangakn NTP server sendiri adalah sebuah server yang mensinkron-kan waktunya terhadap sumber waktu akurat, dan mentransmisikan paket informasi waktu kepada komputer client yang meminta.

B. Latar Belakang 

   Ini adalah bagian dari kegiatan yang saya lakukan pada saat prakerin 

C. Maksud DanTujuan 

   Tujuan saya adalah belajar mengenai konfigurasi debian 

D. Alat Dan Bahan 

  - Jaringan Internet 
  - PC Server 
  - Laptop Client 

E. Tahap Pelaksanaan

1. pertama kita isikan alamat ssh server kita melalui terminal laptop kita dan masuk sebagai super user setelah itu isikan perintah " apt-get install ntp ntpdate " 


2. lalu tunggu proses installasi selesai dan isikan perintah " nano /etc/ntp.conf " untuk konfigurasi 


3. kemudian cari baris " server 0.de... " dengan cara menekan ctrl + w lalu ketikan kata yang anda cari lalu tekan enter, Beri tanda # pada setiap server dari 0-3 tambahkan baris " server 127.127.1.0 " pada baris ke 4 


4.  setelah itu cari baris " restrict 192.168.123.0 mask 255.255.255.0 " lalu hilangkan tanda # nya kemudian ubah menjadi " 192.168.137.0 mask 255.255.255.0 nomodify notrap " 


5. lalu simpan file tersebut dengan menekan ctrl+x lalu tekan y tekan enter, kemudian restart dengan perintah " service ntp restart " 


 6. Kemudian cekntp-server local sudah bekerja dengan baik atau belum dengan perintah " ntpq -p " jika bagian jitter bernilai 0.001 atau 0.000 berarti sudah benar, jika belum maka periksa kembali konfigurasinya 


7. lalu coba dengan mengetes telebih dahulu melalui server debian langsung dengan perintah " ntpdate -u 127.0.0.1 " > enter 


8. selesai 


F. Kesimpulan 

    Jadi setelah installasi NTP saya jadi lebih mudah memahami tentang konfigurasi debian server.


Sekian Dan Terimakasih 


Wassalamualaikum Wr.Wb

Rabu, 25 Januari 2017

Cara Installasi Dan Konfigurasi proFTPd Di Debian 8 Jessie

Assalamualaikum Wr.Wb 

 Pada kesempatan kali ini saya akan memposting tentang proFTPd

A. Pengertian 

  FTP adalah singkatan dari File Transfer Protocol, protokol untuk bertukar file melalui jaringan. FTP sering digunakan untuk mendownload sebuah file dri server maupun untuk mengupload file ke sebuah server ( misal mengupload konten-konten web ke sebuah webserver ). Cara kerja protokol FTP hampir semua sama dengan protokol lainnya. Apabila protokol HTTP bertugas untuk urusan web, kemudian protokol SMTP bertugas dalam urusan mail maka FTP ini bertugas untuk urusan pertukaran file.

B. Latar Belakang 

  Ini adala bagian dari kegiatan prakerin dan ini juga adalah bagian dari jurnal harian.

C. Maksud Dan Tujuan 

   Untuk memahami lebih jauh tentang FTP dan lain sebagainya yang berkaitan dengan server 

D. Alat Dan Bahan 

   - Jaringan Internet
   - PC Server
   - Laptop 

E. Tahap Pelaksanaan

1. pertama kita masuk terminal lalu remote PC Server kita melalui SSH, Isikan alamat SSH dan masukan password setelah itu masuk sebagai super user / su lalu isikan perintah " apt-get install proftpd " 


2. lalu tunggu proses installasi berjalan akan muncul dua pilihan yaitu " from inetd " dan " standalone " silahkan pilih standalone > Enter 


3. jika sudah selesai untuk mengkonfigurasi isikan perintah " nano etc/proftpd/proftpd.conf "


4. jika sudah masuk pada sistem konfigurasi isikan baris berikut pada bagian paling akhir file konfigurasi untuk user login atau dengan password


5. kemudian simpan tekan " ctrl+x tekan y tekan enter " pada bagian akhir konfigurasi tambahkan user dimasoki dengan perintah " adduser dimasoki " 


6. kemudian restart dengan perintah " service proftpd restart " 


7. Untuk percobaan buat sebuah file di direktori /home/dimasoki coba melalui webbrowser client di bawah ini 


8. Untuk anonymous login atau guest ok silahkan ganti baris yang di masukan tadi dengan baris seperti ini 


9. Setelah itu restart proftpd 

  
10. Selesai 


F. Kesimpulan 

    proFTPd berhasil di install di server saya. Semoga bermanfaat.

G. Referensi 

   Ebook BLC Telkom Klaten

Sekian Dan Terimakasih

Wassalamualaikum Wr.Wb 

Selasa, 24 Januari 2017

Cara Mengnstal Wine Pada Linux

Tags
Assalamualaikum Wr.Wb 


   Pada kesempatan kali ini saya akan memposting tentang cara menginstal Wine pada linux mint 18

A.Pengertian 

   Wine ( singkatan rekursif untuk anggur Apakah Bukan Emulator ) adalah gratis dan open source lapisan kompatibilitas aplikasi perangkat lunak yang bertujuan untuk memungkinkan aplikasi yang dirancang untuk Microsoft Windows untuk berjalan di Unix-seperti sistem operasi . Wine juga menyediakan perpustakaan software , dikenal sebagai winelib, terhadap yang pengembang dapat mengkompilasi aplikasi Windows untuk membantu pelabuhan mereka untuk sistem Unix.

B. Latar Belakang 

    Agar pengguna linux bisa memakai aplikasi yang berbasis windows pada sistem operasinya

C. Maksud Dan Tujuan 

    Bertujuan untuk mengenal apa itu te wine 

D. Alat Dan Bahan 

  • 1 buah laptop
  • 1 buah mikrotik 
E. Tahap Pelaksanaan

  1. Buka terminal 
  2. Masuk sebagai super user dan isikan password 
  3. Update terlebih dahulu dengan perintah " apt-get update " 
  4. lalu jika sudah baru kita isikan perintah " apt-get install wine " 
  5. Selesai 

F. Kesimpulan 

  Setelah saya menginstall wine saya bisa membuka winbox di laptop saya 

  Kurangnya dari postingan ini adalah saya tidak menyertakan screenshot karena pada waktu instalasi tidak saya screenshot 


Sekian dan Terimakasih 

Wassalamualaikum Wr.Wb

Senin, 23 Januari 2017

Domain Name System

Tags
Assalamualaikum Wr.Wb 


  Pada kesempatan kali ini saya akan memposting tentang DNS 

A. Pengertian 

   DNS/Domain Name System adalah sebuah sistem yang menyimpan informasi tentang nama host ataupun nama domain dalam bentuk basis data tersebar misalkna internet menyediakan alamat IP untuk setiap nama host dan mendata setiap server transmisi surat yang menerima email untuk setiap domain.


B. Latar Belakang 

    Disini saya akan berbagi tentang sedikit pengetahuan DNS 


C. Maksud Dan Tujuan 
   
    Semoga bisa bermanfaat bagi saya dan yang membaca postingan saya

D. Pembahasan

1. Sejarah DNS
   
  Penggunaan nama sebagai pengabstraksi alamat mesin di sebuah jaringan komputer yang lebih dikenal oleh manusia mengalahkan TCP/IP, dan kembali ke zaman ARPAnet. Dahulu, seluruh komputer di jaringan komputer menggunakan file HOSTS.TXT dari SRI (sekarang SIR International), yang memetakan sebuah alamat ke sebuah nama (secara teknis, file ini masih ada - sebagian besar sistem operasi modern menggunakannya dengan baik secara baku maupun melalui cara konfigurasi, dapat melihat Hosts file untuk menyamakan sebuah nama host menjadi sebuah alamat IP sebelum melakukan pencarian via DNS). Namun, sistem tersebut di atas mewarisi beberapa keterbatasan yang mencolok dari sisi prasyarat, setiap saat sebuah alamat komputer berubah, setiap sistem yang hendak berhubungan dengan komputer tersebut harus melakukan update terhadap file Hosts.
Dengan berkembangnya jaringan komputer, membutuhkan sistem yang bisa dikembangkan: sebuah sistem yang bisa mengganti alamat host hanya di satu tempat, host lain akan mempelajari perubaha tersebut secara dinamis. Inilah DNS.
Paul Mockapetris menemukan DNS pada tahun 1983; spesifikasi asli muncul di RFC 882 dan 883. Tahun 1987, penerbitan RFC 1034 dan RFC 1035 membuat update terhadap spesifikasi DNS. Hal ini membuat RFC 882 dan RFC 883 tidak berlaku lagi. Beberapa RFC terkini telah memproposikan beberapa tambahan dari protokol inti DNS.

2. Teori Kerja DNS 

  Pengelola dari sistem DNS terdiri dari tiga komponen:

  • DNS resolver, sebuah program klien yang berjalan di komputer pengguna, yang membuat permintaan DNS dari program aplikasi.
  • recursive DNS server, yang melakukan pencarian melalui DNS sebagai tanggapan permintaan dari resolver, dan mengembalikan jawaban kepada para resolver tersebut;
  • authoritative DNS server yang memberikan jawaban terhadap permintaan dari recursor, baik dalam bentuk sebuah jawaban, maupun dalam bentuk delegasi (misalkan: mereferensikan ke authoritative DNS server lainnya)
 
Sebuah nama domain biasanya terdiri dari dua bagian atau lebih (secara teknis disebut label), dipisahkan dengan titik.

  • Label paling kanan menyatakan top-level domain - domain tingkat atas/tinggi (misalkan, alamat www.wikipedia.org memiliki top-level domain org).
  • Setiap label di sebelah kirinya menyatakan sebuah sub-divisi atau subdomain dari domain yang lebih tinggi. Catatan: "subdomain" menyatakan ketergantungan relatif, bukan absolut. Contoh: wikipedia.org merupakan subdomain dari domain org, dan id.wikipedia.org dapat membentuk subdomain dari domain wikipedia.org (pada praktiknya, id.wikipedia.org sesungguhnya mewakili sebuah nama host - lihat dibawah). Secara teori, pembagian seperti ini dapat mencapai kedalaman 127 level, dan setiap label dapat terbentuk sampai dengan 63 karakter, selama total nama domain tidak melebihi panjang 255 karakter. Tetapi secara praktik, beberapa pendaftar nama domain (domain name registry) memiliki batas yang lebih sedikit.
  • Terakhir, bagian paling kiri dari bagian nama domain (biasanya) menyatakan nama host. Sisa dari nama domain menyatakan cara untuk membangun jalur logis untuk informasi yang dibutuhkan; nama host adalah tujuan sebenarnya dari nama sistem yang dicari alamat IP-nya. Contoh: nama domain www.wikipedia.org memiliki nama host "www".
DNS memiliki kumpulan hierarki dari DNS servers. Setiap domain atau subdomain memiliki satu atau lebih authoritative DNS Servers (server DNS otorisatif) yang mempublikasikan informasi tentang domain tersebut dan nama-nama server dari setiap domain di-"bawah"-nya. Pada puncak hierarki, terdapat root servers- induk server nama: server yang ditanyakan ketika mencari (menyelesaikan/resolving) dari sebuah nama domain tertinggi (top-level domain).

3. DNS Dalam Praktik 

   Caching dan masa hidup (caching and time to live)


  Karena jumlah permintaan yang besar dari sistem seperti DNS, perancang DNS menginginkan penyediaan mekanisme yang bisa mengurangi beban dari masing-masing server DNS. Rencana mekanisnya menyarankan bahwa ketika sebuah DNS resolver (klien) menerima sebuah jawaban DNS, informasi tersebut akan di cache untuk jangka waktu tertentu. Sebuah nilai (yang di-set oleh administrator dari server DNS yang memberikan jawaban) menyebutnya sebagai time to live (masa hidup), atau TTL yang mendefinisikan periode tersebut. Saat jawaban masuk ke dalam cache, resolver akan mengacu kepada jawaban yang disimpan di cache tersebut; hanya ketika TTL usai (atau saat administrator mengosongkan jawaban dari memori resolver secara manual) maka resolver menghubungi server DNS untuk informasi yang sama.

E. Kesimpulan 

   Jadi DNS adalah sebuah sistem yang menyimpan informasi tentang nama host ataupun nama domain dalam bentuk basis data tersebar

F. Referensi 

   Karena materi ini hanya saya ambil beberapa saja jadi lebih baik membuka di Link berikut ini " https://id.wikipedia.org/wiki/Sistem_Penamaan_Domain " 


Sekian Dan Terimakasih 

Wassalamualaikum Wr.Wb

Sabtu, 21 Januari 2017

Pengenalan Sistem Operasi Linux

Tags
Assalamualaikum Wr.Wb

 Pada kesempatan kali ini saya akan memposting tentang pengenalan sistem operasi linux.


A. Pengertian

  linux adalah sebuah operating system (OS) yang merupakan turunan dari UNIX yang pertama kali dibuat oleh Linus  Torvalds di Universitas Helsinki,Filandia. kemudian Linux dikembangkan lagi dengan bantuan dari banyak programmer dan hacker UNIX di seluruh dunia.
Linux disebarkan secara luas dengan bebas dibawah lisensi GNU (Genuine Not Unit= Bukan Mesin Unix) General Publik Lisense (GPL) atau lisensi publik umum yang pertama kali oleh Richard Matius Stallman merupakan fokus asli Free Software Foundation (FSF) pada pertengahan tahun 1980 yang berawal dari keresahan pembatasan hak (lisensi) penggunaan sebuah perangkat lunak.
Penamaan GNU itu dipilih karena rancangannya mirip UNIX, tetapi berbeda dari UNIX, GNU tidak mengandung kode-kode UNIX.

B. Latar belakang

   Banyak orang mungkin hanya mengenal linux dengan sistem operasi biasa namun ternyata linux juga mempunyai banyak turunan serta perkembangan yang tidak kalah dengan OS lainnya.

C Maksud dan tujuan

   Mensharing linux kepada teman-teman serta pembaca blog saya.

D. Pembahasan

KENAPA LINUX BERLOGO PINGUIN?

Menurut cerita, alasan mengapa pinguin menjadi maskot/logo linux adalah sebuah pengalaman pribadi yang dialami oleh Linus Torvald saat berjalan-jalan ke sebuah taman di daerah selatan Australia yang bernama taman perth. Terjadilah sebuah insiden dimana sang Linus Torvald dipatuk oleh seekor pinguin yang mengakibatkan dia demam berhari-hari. Begitulah diyakini menjadi dasar inspirasi mengapa pinguin menjadi logo/maskot linux.
Dengan harapan ketika orang sudah mulai mengenal linux dia tak bisa tidur dan demam linux agar selalu terjaga setiap siang dan malam untuk mengoprek sistem operasi linux tersebut.
 

FiLOSOFI OPEN SOURCE (KODE TERBUKA)
Ide dasar dari open source adalah sangat sederhana: Bilamana programmer dapat membaca, mendristribusikan, dan memodifikasi kode sumber (listing) untuk sebuah software, maka perangkat lunak itu akan berkembang. Orang memperbaikinya, orang beradaptasi, orang memperbaiki bug. Dan ini akan terjadi pada percepatan pengembangan perangkat lunak. Jika salah satu digunakan untuk memperlambat pengembangan perangkat lunak konvesional, tampaknya tidak masuk akal. Kami dalam komunitas open source telah belajar bahwa proses evolusi ini akan cepat menghasilkan software yang lebih baik daripada model tertutup tradisional.

FREE SOFTWARE
free software adalah sebuah bentuk kebebasan, mengacu ke pengguna untuk memakai, mengkopy, mendistribusikan, mempelajari, merubah maupun meningkatkan software tersebut.
secara detail arti kebebasan itu dijabarkan dalam 4 hal, yaitu:
  • bebas menjalankan visitor
  • bebas menjalani program dan mengadaptasi sesuai dengan kebutuhan.
  • bebas mendistribusikan ulang
  • beban meningkatkan program dan mempublikasikannya.
Linux memiliki banyak Varian atau yang biasa dikenal dengan Distro (Distribusi Sistem Operasi), hal ini disebabkan oleh konsep pengembangan Open Source dan lisensi yang digunakan GNU/GPL.
  1. Debian


    2. RedHat


    3. Slackware


Dari ketiga Distro Linux diatas, kemudian linux berkembang menjadi banyak turunan, banyak ragam yang dikembangkan oleh banyak orang sesuai dengan keinginan, kebutuhan dan selera semua orang-orang disemua negara.


E. Kesimpulan

   Kesimpulannya, semoga kita juga lebih dapat mempelajari tentang linux serta dapat mengoptialkan linux baik server maupun user.

Sekian Dan Terimakasih

Wassalamualaikum Wr.Wb

Jumat, 20 Januari 2017

Macam-Macam Kabel Jarngan

Tags
Assalamualaikum Wr.Wb 


  Pada hari jum'at ini saya akan memposting tentang apa itu kabel jaringan. 

A. Pengertian 

   Kabel jaringan merupakan salah satu media transmisi yang digunakan pada jaringan komputer agar setiap komputer/perangkat yang tergabung didalamnya bisa saling berkomunikasi. Selain menggunakan kabel, terdapat juga media transmisi yang tidak menggunakan kabel yang lebih sering kita sebut wireless. Pada OSI Layer media komunikasi itu menempati tempat paling bawah yaitu physichal layer. 

B. Latar Belakang

   Karena belum banyak yang begitu paham soal kabel jaringan termasuk saya sendiri jadi saya akan psoting tentang kabel jaringan.

C. Maksud Dan Tujuan 

   Untuk berbagi ilmu tentang kabel pada jaringan.

D. Pembahasan 

    1. Kabel Coaxial
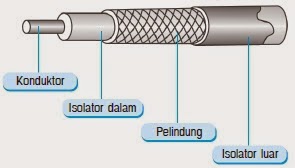
Kabel coaxial adalah jenis kabel yang terdiri atas dua penghantar di mana salah satu penghantarnya berada di tengah kabel dan dikeliling oleh penghantar satunya lagi dengan pola melingkar. Prinsip kerja Coaxial dengan cara menghantarkan arus atau sinyal listrik dari sumber ke tujuan.
Saat ini kabel jenis Coaxial sudah mulai ditinggalkan karena port untuk konektor BNC yang dipakai sudah jarang ditemukan pada perangkat komputer atau perangkat jaringan seperti switch dan router. Instalasi jaringan denga kabel coaxial sulit dan butuh keahlian esktra terutama dalam membuat atau memasang konektor.
Bagian-bagian kabel coaxial ialah sebagai berikut.
  1. Isolator luar (outer jacket) yang merupakan bagian kulit pembungkus terluar untuk melindungi seluruh bagian kabel. 
  2. Pelindung atau disebut juga grounding (barided copper shielding) yang merupakan serabut kabel terpilin bersilang yang berfungsi mengantisipasi frekuensi listrik yang tidak diinginkan. 
  3. Isolator dalam (plastic insulation) yang merupakan kulit pelapis kabel konduktor. 
  4. Konduktor (copper cunductor) merupakan inti kabel tunggal atau serabut yang berfungsi sebagai medium transmisi data.
2. Kabel Twisted Pair
Kabel twisted pair merupakan kabel jaringan yang didalamnya terdiri atas beberapa kabel yang saling berpasangan. Sama seperti kabel coaxial, cara kerja dari kabel Twisted Pair adalah dengan mengahantarkan arus atau sinyal listrik dari sumber ke tujuan. Kabel twisted pair ini terbagi atas jenis, yaitu STP (Shielded Twisted Pair) dan UTP (Unshielded Twisted Pair).


STP adalah jenis kabel yang memiliki selubung pembungkus tembaga/alumunium foil yang khusus dirancang untuk mengurangi gangguan elektrik. UTP adalah kabel yang terdiri dari 4 pasang kabel terpilin mirip kabel telepon.
Untuk Kabel Twisted pair sendiri jangkauannya tidak lebih jauh dari 100meter, Kecepatannya bervariasi mulai dari 10 Megabit per detik sampai 10000megabit/detik atau 10 Gigabit per detik
3. Kabel Fiber Optik
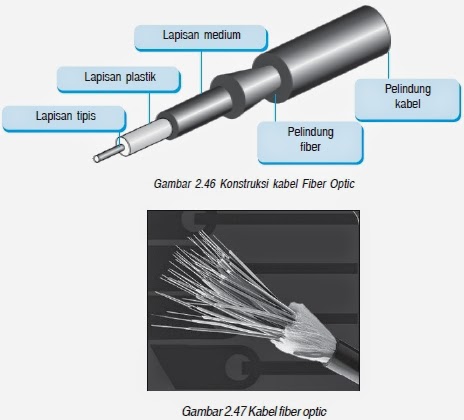
Tidak seperti dua kabel sebelumnya yang menggunakan tembaga sebagai media penghantarnya. Kabel fiber optik ini tebuat dari serat kaca atau plastik yang sangat tipis. Karena terbuat dari kaca, sinyal yang dikirim oleh FO ini berupa cahaya dari sumber ke tujuan.
Makanya tidak heran bila transmisi kabel ini lebih cepat dibandingkan dengan dua kabel sebelumnya. Salah satu kelemahan kabel ini adalah gangguan (noise) yang sering terjadi apabila tertekuk walaupun hanya sedikit.
Bagian-bagian kabel fiber optik adalah sebagai berikut.
  1. Pelindung kabel (cable jacket) yang merupakan bagian kulit pembungkus terluar untuk melindungi seluruh bagian kabel. 
  2. Pelindung fiber (strengthening fibers) berfungsi menjaga kabel dari benturan keras. 
  3. Lapisan plastik (coating) berfungsi menjaga kabel dari tekukan. 
  4. Lapisan tipis (cladding) berfungsi sebagai pembatas yang memuat gelombang cahaya sehingga data dapat ditransmisikan. 
  5. Fisik medium utama (core) berfungsi sebagai medium transmisi data.
Itulah beberapa jenis kabel jaringan komputer. Kabel coaxial biasanya digunakan untuk topologi bus. INstallasi CCTV juga biasanya menggunakan kabel coaxial. Jenis kabel fiber optik biasanya untuk tipe jaringan yang besar. Kabel UTP lebih cocok untuk installasi jaringan LAN.

E. Kesimpulan 

    Jadi banyak sekali kabel yang digunakan untuk menghubungkan perangkat kita dengan jaringan semoga bermanfaat.

F. Referensi

 http://www.pintarkomputer.com/jenis-jenis-kabel-yang-digunakan-pada-jaringan-komputer/


Sekian Dan Terimakasih 


Wassalamualaikum Wr.Wb